搜尋此網誌

針對查詢「flash」依關聯性排序顯示文章。依日期排序 顯示所有文章

2009年8月17日 星期一

[工具介紹] 禁止 Flash 亂入的 Flashblock

Flash 的應用,從早期的廣告 Banner 到現在幾乎已經無所不能。而影音播放與線上小遊戲,更是 Flash 的天下,也是很多人幾乎天天都會用到的功能。Flash 雖然好用,但是其安全性的問題也不少。最近 Adobe ”又”對 Flash Player 做了更新,而更新的內容是解決可能造成系統當機、甚至是被駭客控制的安全漏洞。

Flash Player 在安全性的問題上,有兩個真正麻煩的地方。一是缺乏有效的更新機制。不管是個人使用者或企業用戶,都必須要自行檢查是否有更新檔釋出,並且手動下載更新檔以便予以更新。二是不少第三方的軟體內含了 Flash Player 的動態連結檔 (dll),而這些動態連結檔的更新責任就落到了第三方。想當然爾,第三方對於更新的速度與更新檔發布的機制,通常比 Adobe 來的差。

有關更新的問題,我們可以透過一些檢查更新的工具來加以輔助,以降低其帶來的風險。但是,其實有很多網站使用的 Flash 並不是那麼必要。所以,直接將 Flash 關閉是更根本的解決之道。今天我要介紹的小工具 - Flashblock,是屬於 Firefox 的外掛程式,可以封鎖網站執行 Flash。

在你正確安裝好此外掛後,當你連結嵌有 Flash 的網頁時,Flash 的部分會變成 flashblock-004 。如果你確認此一Flash 是需要執行的,只要在圖示上點選滑鼠左鍵一下就可以了。上述的做法對於單一 Flash 的執行很方便,但是如果整個網站有很多 Flash 都需要執行,這樣的方法就顯得過於累贅。此時你可以點選滑鼠的右鍵,選單中會有一個”允許此網站的 Flash (A) (A)“的選項。只要點選此選項,此網站所有 Flash 就都可以正常加以執行。

此外,Flashblock也提供了簡單的管理介面,讓使用者可以以手動的方式加入/刪除允許 Flash 的網站清單。

點選”允許此網站的 Flash (A) (A)“可以讓網站內所有的 Flash 不再受到限制。

flashblock-003 

點選“選項”按鈕可以進入Flashblock設定畫面

flashblock-001


“白名單”頁籤提供使用者手動新增/刪除允許 Flash 的網站網域名稱。

flashblock-002


相關連結:

2009年9月16日 星期三

[研究報告] 企業尚未有效地應付現今的主要威脅

根據 SANS 於近日所公布的一份報告中指出,現今企業所面臨的資訊安全問題主要來自於兩個方面。一個是沒有及時更新的用戶端軟體 (Unpatched client-side software),另外一個則是與網際網路連結的網站 (Internet-facing web sites)。

雖然目前作業系統已經多具備自動更新的功能,甚至企業也可能已經導入了更新的管理工具(如 WSUS),但是更新依舊是一個令人頭痛的問題。因為現在網路服務越來越多樣化,各式各樣的文件、影音格式已經融入日常的應用中,而用來解析這些資料的應用程式(如 Adobe Flash、Adobe PDF Reader、Microsoft Office)就成了有心分子的重要目標。再加上這些應用程式之前不像作業系統那般容易受到攻擊,所以其開發廠商在安全防護的心力與經驗相對較低,進而造成較多的安全漏洞。

針對特定的應用程式,還有一些特定的問題。例如 Flash 的 Plugin 缺乏自動檢查並更新的機制,而且 Flash 的 Plugin 不但不同的瀏覽器需要分開安裝,甚至有些第三方的應用程式也會自行內附 Flash 的動態連結檔 (dll)。所以光要完全更新 Flash 就是一個艱鉅的挑戰。另外一個常見的應用程式 - Java ,則是因為更新時不會自動移除舊版本,所以會造成使用者產生已避免舊版程式問題的假像。

除了應用程式本身造成的安全問題,還有另外一個更需要急迫面對的問題就是部分企業依舊僅將眼光放在作業系統的更新,而忽略了應用程式更新的重要性。這麼多的問題,其結果只有一個,那就是有心分子絕對不會輕易放過這麼好的”機會”。

而在所有攻擊行為中,有 60% 是跟 Web 有關的。其中高達 80% 是利用 SQL Injection 與 Cross-Site Scripting 這兩種手法,再其次則為 PHP File Include。這些”老問題”不但依舊存在,而且甚至有增加的趨勢,顯見企業還沒有認真的面對這些問題,另外一個可能則是還有找到正確的方法。

另外一個觀察到的結果就是所謂的 Zero-day 弱點有增加的趨勢。除了因為有越來越多的應用程式被有心分子當作目標外,另一個更重要的原因在於如何找到軟體漏洞的技能已經越來越”普及”,甚至可以透過一些工具的協助來加快發現的速度。

在資訊安全的領域中,需要定期重新檢討相關政策與風險,並據此擬定計畫。在網際網路發達的這個時代,其所容忍的時間間隔將越來越短,因為有心分子隨時隨地都在找新的機會、新的手法。而在金融風暴的這個時間點,即使沒有面臨資源短缺的問題,至少也會面臨提高效率的議題。所以如何能夠迅速地發現(將)發生的問題,並同時用最有效率的方法加以面對或防範,成了重要的課題。尤其對於資源原本就較欠缺的中小企業,更應該好好檢視對自己最有效益的解決方案,以免發生補了窗戶卻忘了替大門上鎖的糗事。


相關連結:

2009年9月15日 星期二

[技術分享] 網頁掛馬攻擊 (Drive-by Downloads) 介紹

雖然有越來越多的廠商與產品試著去解決惡意程式所帶來的問題,但是不可否認惡意程式的威脅與影響依舊越來越大。除此之外,惡意程式也越來越有”創意”,讓這場官兵與強盜之間的遊戲更加精采。儘管惡意程式變化之多,我們仍舊可以將大多數惡意程式的行為(至少)分為兩個階段,第一個階段是感染 (Infection) 階段,第二個階段則是攻擊 (Attack) 階段。

在感染階段中,最重要的事項就是如何避免被發現。在此前提下,其次才是感染的速度與數量。而實際感染的途徑,也從早期的實體方式 (如磁碟片、光碟片等)演進到透過網路的方式。在網路的感染方式中,News Group、Email、IM、Web則陸陸續續被有心人士所利用。今天我們要談的是一種稱之為 Drive-by Downloads 的方式,簡單說來就是讓使用者在瀏覽網頁(或是閱讀HTML格式的信件)時,不知不覺地下載惡意程式並因而遭受感染。也許 Drive-by Downloads 這個名詞對許多人有些陌生,換個說法或許大家就比較清楚,這個說法就是網頁掛馬攻擊。聽起來也許很神奇,但是基本上所謂的”不知不覺”都還是得利用應用程式的漏洞加以遂行。只是跟傳統上利用作業系統漏洞加以感染相比較,現在會被加以利用的則包含了各式各樣的應用程式,尤其是像 Flash 、 PDF 、 影像播放器這類大量被應用在網際網路服務的相關軟體。此外,瀏覽器本身當然也是一個會遭受攻擊的明顯目標。

為什麼 Drive-by Downloads 會漸漸獲得流行呢?在 Drive-by Downloads 之前,Email 附件是主要的感染途徑之一。這些 Email 將惡意程式以附件方式加以夾帶,不但容易被郵件伺服器的防毒軟體偵測到,也會引起教育良好的使用者之疑心而加以忽略。所以,有心分子將腦筋動到了網站瀏覽的行為上。因為網站瀏覽的行為跟收取 Email 有一個本質上的差異,那就是大多網站瀏覽的行為是主動的,而不像收取 Email 是被動的,也因此大多數人在瀏覽網站時不會像收到 Email 一般持有戒心。如果再加上這些瀏覽的網站是”合法”的網站,我相信幾乎沒有人會加以懷疑,事實上也很難加以懷疑。


Web 與 IM 成為惡意程式的主要感染途徑
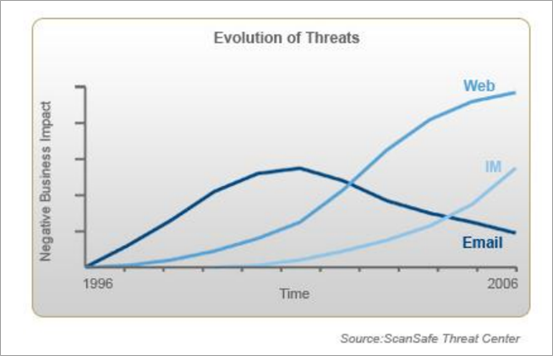
delivery method

Drive-by Downloads有下列幾種做法。首先有心分子可以想辦法先感染所謂的合法網站,然後利用 Drive-by Downloads 的方式讓這些網站的使用者在毫無警戒的情況下受到感染。在網站類型的選擇上,流量越大的網站,像是新聞網站以及 SNS 網站,對有心分子而言越是有利的目標。這種方式漸漸受到有心分子的重視,因為除了防範較為困難外,使用者在使用時幾乎不會有任何的警覺。使用的技巧則可能是 SQL Injection、Cross-Site Scripting (XSS) 等方式,目的就是讓使用者在觀看網站的同時連結或重導向到特定的(惡意)網址以進行感染的動作。而最新的技巧則為利用在合法網站刊登廣告,已達到相同的目的。

除了感染合法網站外,也可以搭配 Email 使用,讓使用者在開啟 Email 的同時連結到特定的(惡意)網址以便進行感染。雖然這個方式可能會引發使用者的戒心,但是對於傳統的防毒軟體(不管是伺服器端或用戶端)而言,要有效地加以偵測仍是力有未逮,也因此效果依舊比附件夾檔的方式來的更為有效些。

而另外一種誘使使用者連到特定網站的技巧就是利用搜尋引擎的結果,如果再搭配 Google Trend 的服務,效果將會更加明顯。在這種方式中,有心分子利用 Google Trend 服務找出熱門的搜尋關鍵字,然後自動產生特定的網站,並且讓這些網站(網址)出現在這些熱門關鍵字的搜尋結果中,以誘使使用者加以點擊並感染之。想當然爾,如何讓這些網站(網址)排在搜尋結果的前面,是有心分子要達成的目標。

一旦電腦被感染後,除了電腦上的資料可能被竊取外,更有可能因為成為僵屍網路的一員而產生危害他人的行為。身為網路的使用者,我們該如何避免遭受 Drive-by Downloads 的攻擊呢?有以下幾點是建議的做法:

  1. 第一法則依舊是維持系統在”最新”的狀態,也就是必須即時的更新。這裡的更新除了指作業系統外,更重要的是必須更新瀏覽器以及相關的外掛 (如 Flash 或 PDF 的 plugin)。因為要不知不覺得感染電腦,扣除設定不良的問題,幾乎還是要利用應用程式的漏洞才能達到目的。事實上,Flash 已經成為目前最容易被攻擊的外掛之一。也因為目前沒有一個機制可以同時更新這些項目,所以我們必須透過一些工具來達到目地,相關工具可以參考我之前的文章
  2. 使用具備偵測/攔阻惡意網址功能的瀏覽器。以目前各種瀏覽器的最新版而言,基本上都具備了這樣的能力,差別只在能力的高低。不過如果你還在使用 IE6 ,很可惜它並不具備這樣的能力。
  3. 使用防火牆、防毒軟體等對抗惡意程式的軟體,而維持這些軟體在最新的狀態,同樣是需要注意的重要事項。畢竟 Drive-by Downloads 雖然可以利用應用程式的漏洞而不知不覺地進行感染,但是感染後安裝/執行的惡意程式碼還是有可能被其他安全軟體偵測出。
  4. 減少使用管理者帳號的時機。對於企業用戶而言,僅開放一般權限給使用者可以大幅減少遭受攻擊後所造成的危害。
  5. 相較於傳統的攻擊手法,小心謹慎對於應付 Drive-by Downloads 的效用將會呈現遞減的現象。因為透過感染合法網站的方式,使用者幾乎是沒有任何加以質疑的機會。所以透過工具將會是比較可行的方式。

對於企業而言,除了上述事項外,還有其他的控制措施可以用來幫助對抗這類攻擊。有興趣的讀者可以參考 Twenty Critical Controls for Effective Cyber Defense: Consensus Audit Guidelines 這份文件。


相關連結:

2009年2月13日 星期五

社群網路的善與惡

近幾年很熱門的一類網站,就是所謂的社群網站。從一般性的MySpaceFacebook,到專業人士使用的LinkedIn,以及現在熱門的微網誌之翹楚 - Twitter,可以說幾乎每個人都聽過,甚至接觸過。網路技術的發達,將工作與私人生活的界線漸漸變得模糊,而這類社群網站正是最新的推手。所以,Facebook上不但有私人的朋友,也有工作上認識的夥伴。所以,在家時可以跟工作的夥伴聯絡感情,在公司的時候也可以順帶培養個人關係。

社群網站不只影響到個人,也影響到了企業本身。企業現在不但知道利用這些公開的社群網站進行業務(這裡的業務泛指所以商業上必須從事的行為)可以事半功倍,也知道可以將這些概念與工具導入企業內部,進一步提升執行業務的效率。在一份針對小型企業的研究報告中指出,超過一半(55%)的受訪者認為社群網站可以幫助他們業務的進行。除了小公司外,電腦界的龍頭 – Dell - 也宣稱他們去年透過 Twitter 取得了超過一百萬美元的收益。

社群功能看來是前途無量,而對企業來說,也是必須(或者說不得不)去擁抱的產物。但是,天底下沒有一件事情是絕對完美的,對社群網站來說也是。儘管好處這麼多,社群網站對企業也(或即將)產生了一定的程度的危害。首先就是現在已經有不少的攻擊是針對社群網站本身,所以上社群網站本身就具備了一定的危險性。另外一個就是現在社群網站很多都允許第三方的應用程式存取部分的使用者資訊,這些第三方開發的程式是否會利用這個管道從事惡意的行為,沒有人敢打包票。

除了前述的這些問題,社群網站對企業最重要的威脅更在於很容易成為重要資訊外洩的管道。事實上,很多通訊相關的工具(如聊天工具)都會成為資料外洩的管道。但是對社群網路而言,很多使用者會錯以為在上面輸入的資訊是”私密的”(尤其是對可以設定公開程度的資訊),也因此提供資訊時往往就不會多加思考。然而,所有放在網際網路上的資訊,不管當初系統的設計為何,基本上我們都應該假設這些資訊是會被公開的(不管是有意還是無意)。所以,任何不應該被公開的資訊都不應該被輸入於這樣的系統中。

為了避免這樣的問題產生,一個最直覺的做法,當然就是封鎖這類網站的使用。只不過,生命會自己找到它的出路,所以封鎖往往都不是一個最好的主意。更何況封鎖也代表將社群網站的好處也一併抹煞,說的嚴重點更像是鎖國政策。這個問題較佳的解決方案,當然還是得靠管理的手段,也就是說需要明確的使用規範再加上”特殊”的使用者教育訓練。例如公司可以規定哪些部門的人員可以使用哪些社群網站,哪些部門的人則不能使用。又使用的功能與時機為何,哪些資訊是可以放置於這些社群網站上。除了規範之外,透過適合的自動化工具的輔助則可以進一步讓規範得以有效落實。須切記的是這類工具絕對只是輔助的作用,因為就算做的再好,員工一旦離開了公司的範圍,這些機制可就沒甚麼著力的空間了。

企業面對社群網站的風潮,如何趨吉避凶,可得要好好斟酌斟酌。

相關連結:

2010年7月21日 星期三

[資安標準] OWASP Application Security Verification Standard (ASVS)

Dude_Writing_Check_List

近幾年應用程式所產生的安全漏洞數量已經明顯高於網路與作業系統層級的總和,其中尤其以 Web 相關的應用程式為最大宗。包含網站本身所存在的安全問題,再加上各式各樣瀏覽器與外掛程式 (如惡名昭彰的 Flash),都讓相關問題日益嚴重。雖然目前有很多方法與工具可以幫助服務供應商與使用者解決相關問題,但是因為缺乏共通性的標準而讓整個事情變得很難有效地管理與追蹤。舉例來說,身為一個使用者,你怎麼知道 Gmail 與 Hotmail 哪一個比較安全?好吧,或許 Google 與 Hotmail 本來就各自擁有為數眾多的愛用者,所以這個問題可能不是那麼難回答 (答案對不對是另外一回事)。但是如果今天換成是兩個名不見經傳的小網站,要回答哪一個網站比較安全可就不是那麼容易的事情了。

OWASP 是一個專注於 Web 應用程式安全的非營利性組織,在 2008 年開始推動應用程式安全認證的計畫, 並於 2009 年推出正式的版本,稱之為 OWASP Application Security Verification Standard 2009 (後簡稱 ASVS)。OWASP 是一個中立的組織,所以 ASVS 也不侷限應用在特定的架構或平台之上。不過儘管標準的名稱是 Application Security Verification,但是整個計畫依舊是以 Web 應用程式的安全議題為主。在軟體開發的領域中,Verification 這個動作指的乃是檢查最後的產出 (例如可執行的程式碼) 是否符合當初規範。至於規範本身合不合於實際的應用,乃至於製作過程當中是否有什麼需要改進的作法,則都不屬於 Verification 的範疇。規範本身合用與否,可以透過 User Acceptance Testing 等方式加以確認。而製作過程的合適與否,目前則以 CMMI 這類標準為主。不過 CMMI 是以確保軟體的品質為主要目標,因此 OWASP 提出了另外一個稱之為 Software Assurance Maturity Model (SAMM) 的標準與之對應,SAMM 正是專注於軟體的可靠度 (Assurance)。簡而言之,ASVS 與 CMMI/SAMM 等著重在整體作業流程的標準不同,反倒是比較像 Common Criterion (CC)。

OWASP 希望透過 ASVS 可以提供 Web 應用程式所有相關人員一個共通性的語言,清楚的標示出必須完成哪些安全性的需求。這裡所謂的相關人員,除了我們平常慣稱為甲乙方的直接人員外,也包含了最終的使用者。只是對於最終使用者而言並不需要了解標準的詳細內容,只需知道最後的檢驗結果就足夠了。除此提供共通的語言與標準外,ASVS 還將所有需要檢驗的項目分成 4 個大的層級 (其中兩個層級又各自分成 A、B 兩個子層級),層級越高表示檢驗項目的數量與深度也隨之增加。透過層級的劃分讓相關人員可以評估不同系統之間何者較值得信任,較高的層級往往也就表示更值得信任。ASVS 層級的定義如下:

  • Level 1 Automated Verification
    • Level 1A Dynamic Scan
    • Level 1B Source Code Scan
  • Level 2 Manual Verification
    • Level 2A Penetration Test
    • Level 2B Code Review
  • Level 3 Design Verification
  • Level 4 Internal Verification

由層級的劃分我們可以看到 ASVS 包含利用程式進行自動化的檢驗與人工檢驗這兩種不同的形式,而檢驗的主題除了程式碼之外,也包含(部分的)設計文件。

標準規範對於資訊安全到底是正面抑或負面的影響,至今雖然仍存有很大的爭議,但是不可否認的是唯有透過標準才能夠 (公平地) 量化我們想要了解的項目,而這也是我們想要管理、改進這些項目前最基本也是最重要的一個先決條件。也因此儘管目前採用 ASVS 的組織與專案還是不多,但是網站應用程式安全的檢驗標準依舊是大家值得關注與採行的事項。

2010年7月6日 星期二

[技術分享] Clickjacking

前一陣子在一次偶然的機會中,被一位高手問到 (應該說是考到) 什麼是 Clickjacking,又要怎麼防備?老實說,雖然 Clickjacking 這個手法剛被提出時我就注意到相關的新聞,但是當時尚未公布實際的手法,再加上 Clickjacking 一直不像 SQL Injection、XSS 這些手法這麼普及 (OWASP Top 10 還排不上),所以後來我就一直沒有動力去研究 Clickjacking 這個手法。因此,只記得當時我真的是比穿黑衣還掉了滿身的頭皮屑還糗。不過話說回來,學習永遠不嫌晚,所以我趕緊惡補了一下,並透過這篇文章跟各位分享一下 Clickjacking 這個很危險卻還沒有被廣泛應用的攻擊手法。

Clickjacking,簡單來說就是將使用者在瀏覽網頁的點擊動作進行綁架,讓點擊動作產生非使用者所預期的行為。Clickjacking 最初公布的 例子,也是最著名的例子,就是利用隱形頁框 (invisible iframe) 的方式,讓受害者在不知不覺中”自己”修改 Flash 的安全設定,以利駭客可以遠端控制受害者電腦的攝影機與麥克風,進而進行遠端的監聽/監視。目前常見的資料將 Clickjacing 分為 frame-based clickjacking (又稱為 UI readressing) 與 plugin-based clickjacking 兩大類,但是在阿碼外傳上的 範例 使用修改 onclick 事件處理程序的方式,也可算是另外一種實現的手法。

針對 Clickjacking 的應付之道,可以從伺服器端與用戶端兩方面來談。在伺服器端比較常見的就是使用稱之為 framekiller 的 javascript 程式碼或使用 X-FRAME-OPTIONS 這個專門為了解決 Clickjacking 而新增的 HTTP 回應表頭。 雖然 X-FRAME-OPTIONS 在 Clickjacking 被發表沒多久後就由微軟所提出,但是因為這個機制需要瀏覽器的支援,所以初期多以 framekiller 這類技術為主。framekiller 比較大的限制就是需要 javascript 的執行能力,一旦使用者關閉 javascript 的執行功能時,framekiller 就無用武之地了。或許一般使用者不太會自行關閉 javascript 的執行功能,但是更大的問題在於 IE 可以透過 <IFRAME SECURITY=restricted> 的宣告方式將 javascript 的執行能力加以關閉,也就是說駭客並不需要透過使用者就可以輕易的關閉網頁執行 javascript 的能力。好在經過將近兩年的時間,目前大多數瀏覽器的最新版本都已經支援 X-FRAME-OPTIONS 表頭,唯一的例外是 Firefox…如果你不確定你的瀏覽器是否支援 X-FRAME-OPTIONS 表頭,你可以連到這個 網頁 進行測試,”正確”的結果應該是三個有紅色字樣描述的 iframe 頁框才有顯示資料,其他頁框則為空白。這樣聽起來,Clickjacking 目前似乎是不用太擔心才對,但是事實卻不是如此。根據一份由 Stanford University 與 Carnegie Mellon University 所公布的 研究 顯示,目前大部分網站對於 Clickjacking 的防護依舊存在著明顯的問題。除此之外,上述的作法只能防範 frame-based clickjacking,對於應付 plugin-based clickjacking 並沒有任何的幫助。

前面我提到 Firefox 目前依舊不支援 X-FRAME-OPTIONS 這個表頭,但是 Firefox 的愛用者可別千萬因此而感到失望,反而應該更為高興才是。因為目前客戶端的防範機制中,最為有名且免費的工具就是 NoScript,而它是 Firefox 的 Add-on。NoScript 除了支援 X-FRAME-OPTIONS 外,也可以自動偵測網頁是否存在 framekiller 程式碼並據此限制網頁是否可以被包含在 iframe 當中,因此即使在關閉 javascript 執行能力的情況下依舊可以提供防護。事實上,NoScript 雖然名稱叫做 NoScript,它也確實可以關閉 javascript 的執行能力,但是 NoScript 並不是依靠關閉 javascript 執行能力來防範 Clickjacking 的攻擊。即使在 javascript 可以執行的情況下,NoScript 依舊可以提供 Clickjacking 的防護,也就是說 NoScript 對於 Clickingjacking 的防護跟網頁是否能夠執行 javascript 是沒有關係的。這對不想關閉 javascript 執行能力的使用者來說 (應該大多數使用者都不想關閉 javascript) ,確實是一大好消息。如 NoScript 這類客戶端的防護機制,除了不需仰賴伺服器端的 (程式) 修改就可以運作外,更大的好處是可以同時防護 frame-based clickjacking 與 plugin-based clickjacking。NoScript 最大的問題在於僅作用於 Firefox,使用其他瀏覽器的使用者就必須另尋付費軟體來提供類似的防護了。


相關連結:

2011年6月15日 星期三

[研究報告] 惡意程式最多的行動裝置平台為 Symbian OS

symbian-osMcAfee 於日前公布了最新一季 (2011 Q1) 的威脅報告,內容包含下列觀察結果:


  • Android 躍居為行動裝置平台中最受惡意程式青睞的第三名,僅次於 Symbian OS 與 J2ME。因為 Android 的開放性以及高佔有率,預計針對 Android 的威脅將持續增加。在感染的方式上,大多將惡意程式注入合法程式中並誘使使用者加以安裝。當使用者一旦安裝這些受到感染的程式後,除了可能將機密資料(例如 IMEI 或是手機號碼) 傳遞出去外,也有可能成為殭屍網路的一員。
  • 因為多個組織聯合起來對付 Rustock Botnet,所以 Botnet 的數量呈現下降的現象,連帶的使得透過 Botnet 發送的垃圾信件數量也持續呈現下滑的趨勢。不過這場與 Botnet 的戰爭,誰輸誰贏還有待後續的觀察。
  • 竊取銀行帳號/密碼或其他機密資料的程式持續發威,並且隨著技術的成熟,這些惡意程式 (如 Zeus、SpyEye) 可以透過模組化的方式動態地新增功能,提升所引起的威脅。
  • 搜尋引擎關鍵字的濫用,這些關鍵字包含新聞時事 (如日本地震) 以及熱門話題 (如 Android 手機)。駭客可以透過搜尋結果的呈現,將使用者導向惡意網站,並對其進行攻擊 (如偷渡下載)。除了對使用者進行攻擊之外,也有可能誘使使用者進行捐款 (如針對日本地震) 以獲取金錢上的利益。
  • 在非法檔案 (如受版權保護的軟體) 分享方面,美國是主要的地區,其次分別是德國與中國。
  • Adobe 產品 (主要為 Flash 與 PDF) 的弱點數量大幅超越 Microsoft 的產品弱點。Adobe 成為弱點最多的廠商,也順勢成為最受駭客青睞的的廠商。
  • Botnet 衍生出 Botnet as a Service 的形式。對 Botnet 的使用者而言,可以用更低廉的成本取得相關服務 (如寄送垃圾信件或發動 DDoS 攻擊)。
  • Hackvitism 利用網路進行串連,發起了許多世人關注的活動。埃及、摩洛哥、敘利亞、土耳其等國家或地區,人民透過網路串連後,聚集在一起以表達出人民的心聲。

對原始完整報告有興趣的讀者,可以在這裡下載。

相關連結:

2009年10月14日 星期三

[工具介紹] 上班不能偷菜很悶嗎?教你如何偷偷偷菜。

最近 Facebook 火紅的程度,不但在網路界引起關注,連一般使用者與政府官員都不得不加以談論一番。其中最主要的助力來自於一款叫做開心農場的遊戲。嚴格說來,開心農場只是眾多農場遊戲中的一支,而且既不是原創也不是最好玩的一支。或許是因為中文化的關係,所以在台灣成了最受歡迎的 Facebook 遊戲之一。不過也因為不少人玩得過火,再加上”偷菜”這種不道德的行為,所以引發了公私部門的反彈。因此有人因為”偷菜”而寫悔過書,更有人因為”偷菜”而偷了飯碗。不論上層的理由為何,限制上班時偷閒並種種菜,對許多基層員工來說可是天大的罪惡,今天我要介紹一個很簡單的辦法,可以突破一般的限制方法。

首先我們看在一般的情況下,我們連到 Facebook 開心農場時,瀏覽器會使用 http://apps.facebook.com/farmgame_tw/ 這個網址,這也是一般工具用來加以判斷或限制的依據。我們只要讓這個網址加以隱藏,就可以讓很多阻擋工具失效。使用的方法很簡單,只要透過一種叫做 Anonymous Proxy 的工具就可以隱藏你真正要進行連結的網址。

一般情形下連結開心農場所使用的網址

happy farm 001

使用步驟如下:

  1. 因為使用這類網站服務時,所有的資料都會流經該網站。因此強烈建議使用這類服務前先把密碼改掉,以免密碼被記錄下來並被濫用。
  2. 連上 http://www.hidemyass.com/ (名稱不太好聽) ,在輸入框中打入 http://www.facebook.com/ 後點選 “Hide My Ass!” 的圖示。happy farm 003
  3. 之後會出現廣告與 Facebook 的登入畫面。這類服務都會有廣告的出現,不過不會影響操作。打入帳號/密碼登入 Facebook。happy farm 002
  4. 開啟開心農場,此時我們可以看到瀏覽器的網址是一堆亂碼,看不到任何有關 farmgame_tw 的字樣,甚至連 www.facebook.com 都沒有。happy farm 004
  5. 除了 www.hidemyass.com 外,網路上還有很多這類匿名瀏覽的服務,只要利用 Google 查詢 “free anonymous proxy server” 就可以找到一堆。這類服務的介面大多大同小異,不過有些可能在連結某些網站時會有錯誤的情況,有些則提供微調的功能 (如關閉 JavaScript)。對於想要使用開心農場而言,並不需要這些微調的功能,只要能夠正常連線即可。

如果你對網路有些概念,可能會想到大多數匿名瀏覽服務遇到內嵌於網頁的應用程式時(像是ActiveX、Applet 或是 Flash)往往會失去匿名性。至於開心農場會不會遇到這個問題,我在此賣個關子,因為我本來就不適合也不想鼓吹這樣的行為。所以如果你這樣做之後可以使用開心農場,那就恭喜你。如果不行,不要問我該怎麼辦,我會直接請你找公司的資訊人員。

介紹這個工具當然不是鼓勵大家工作時摸魚打混,反而我是希望公私部門的高層們都能夠好好地面對這類問題才寫這篇文章。我所謂的面對問題也不是再導入其他非判斷網址的工具,因為這種官兵抓強盜的遊戲,永遠也玩不完。工作時”濫用”開心農場只是很多問題的呈現,不解決真正的問題而只想防堵,不但達不到效果更有可能讓問題加劇。撇開管理的角度,改以資訊安全的角度來看,除了防堵外,使用者的教育與明確的規範更形重要。否則,生命總會找到自己的出路。

About